Guida pratica per centralizzare gli accessi ai portali aziendali ed eliminare password su fogli sparsi, chat e agende personali.
Ogni impresa, anche piccola, accede ogni giorno a decine di siti web: portale della banca, area riservata del commercialista, piattaforme dei fornitori, gestionali in cloud, servizi di hosting, portali della pubblica amministrazione. Ognuno di questi accessi ha un indirizzo, un nome utente, una password e spesso un'email collegata. Nella pratica quotidiana queste informazioni finiscono sparse: un foglio nel cassetto, un blocco note sul telefono di un collaboratore, un messaggio in chat di due anni fa.
Il risultato è sempre lo stesso: quando la credenziale serve, nessuno la trova. E quando la persona che la custodiva non è raggiungibile, o ha lasciato l'azienda, l'unica strada è chiedere il recupero della password e perdere ore di lavoro.
Perché le agende personali sono un rischio, non una soluzione
Affidare le credenziali alla memoria o all'agenda di un singolo dipendente sembra comodo, ma sposta un patrimonio aziendale fuori dal controllo dell'azienda. Le conseguenze sono concrete: dipendenza da una sola persona, nessuna tracciabilità di chi accede a cosa, impossibilità di dimostrare in fase di audit come sono protetti gli accessi, e un rischio reale di diffusione involontaria quando le password viaggiano nelle chat.
- Le password scambiate in chat restano leggibili per anni sui dispositivi di tutti i partecipanti.
- Un foglio di calcolo condiviso non distingue chi può vedere cosa.
- Senza registro delle attività non si sa chi ha modificato o utilizzato un accesso.
- Quando un collaboratore lascia l'azienda, l'unica contromisura diventa cambiare tutto da zero.
Cosa significa avere un registro centralizzato
Un registro degli accessi aziendali è un archivio unico in cui ogni voce contiene il sito, l'identificativo di accesso, la password cifrata, l'email collegata, una descrizione e le persone autorizzate a vederla. Non è un semplice elenco: è lo strumento che permette all'azienda di sapere, in qualunque momento, quali credenziali utilizza e chi le può usare.
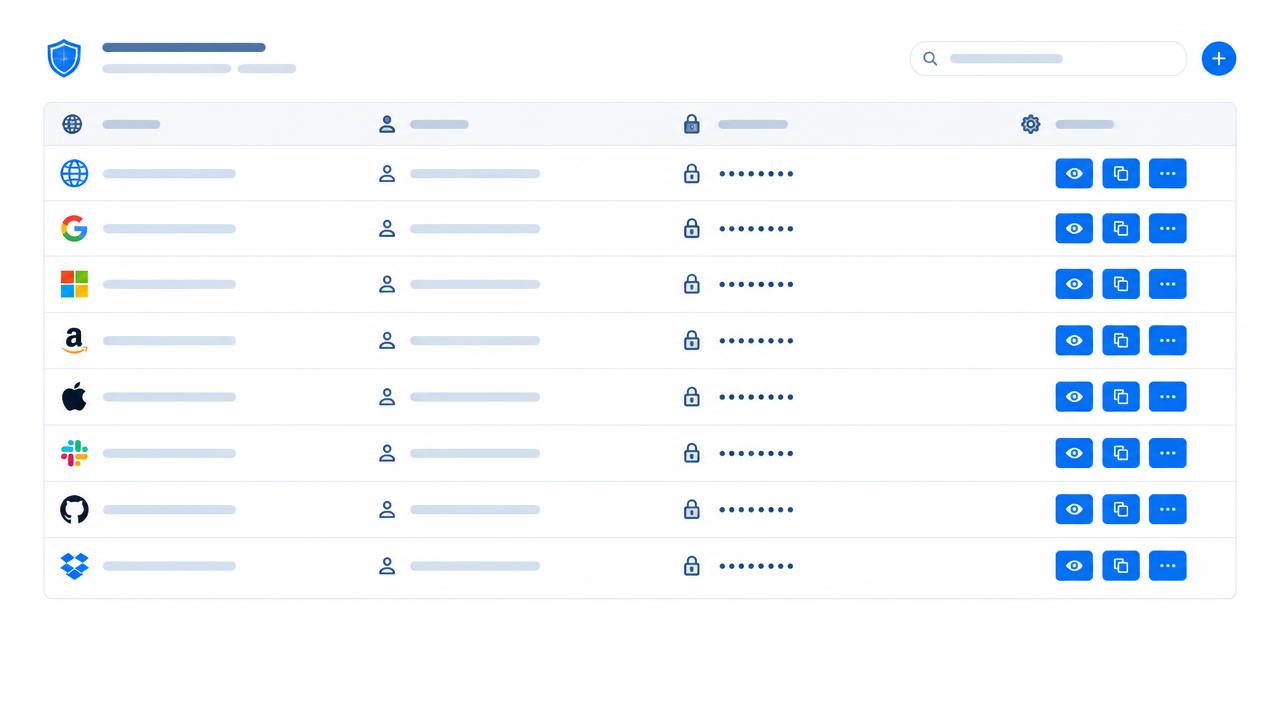
Le quattro caratteristiche indispensabili
- Password cifrate nel database e mascherate a schermo, con copia negli appunti in un clic.
- Visibilità controllata: ogni voce è accessibile solo a chi l'ha creata e alle persone autorizzate.
- Registro attività su accessi, aperture dei siti e modifiche, filtrabile per persona e per sito.
- Esportazione in CSV e PDF, per archivio interno e per verifiche esterne.
Onboarding e offboarding senza interruzioni
Il momento più delicato è il cambio di persone. Con un registro condiviso, l'ingresso di un nuovo collaboratore si risolve abilitando il suo accesso alle sole voci che gli servono; l'uscita si risolve revocando quella singola abilitazione, senza toccare le credenziali usate dal resto del team e senza dover rifare nulla da zero.
La sicurezza degli accessi aziendali non nasce da password più complicate, ma dall'ordine e dalla tracciabilità di chi le usa.
Come partire in pratica
- Fai l'inventario: elenca tutti i siti e servizi web che l'azienda utilizza davvero.
- Assegna un responsabile per ogni voce e definisci chi deve poterla vedere.
- Trasferisci le credenziali nel registro e cancella fogli, note e messaggi che le contenevano.
- Verifica periodicamente il registro attività e aggiorna le abilitazioni a ogni cambio di organico.
Il passaggio richiede poche ore di lavoro iniziale e restituisce ordine stabile: ricerca immediata, responsabilità chiara e nessuna caccia alle password nei momenti in cui il tempo conta.